
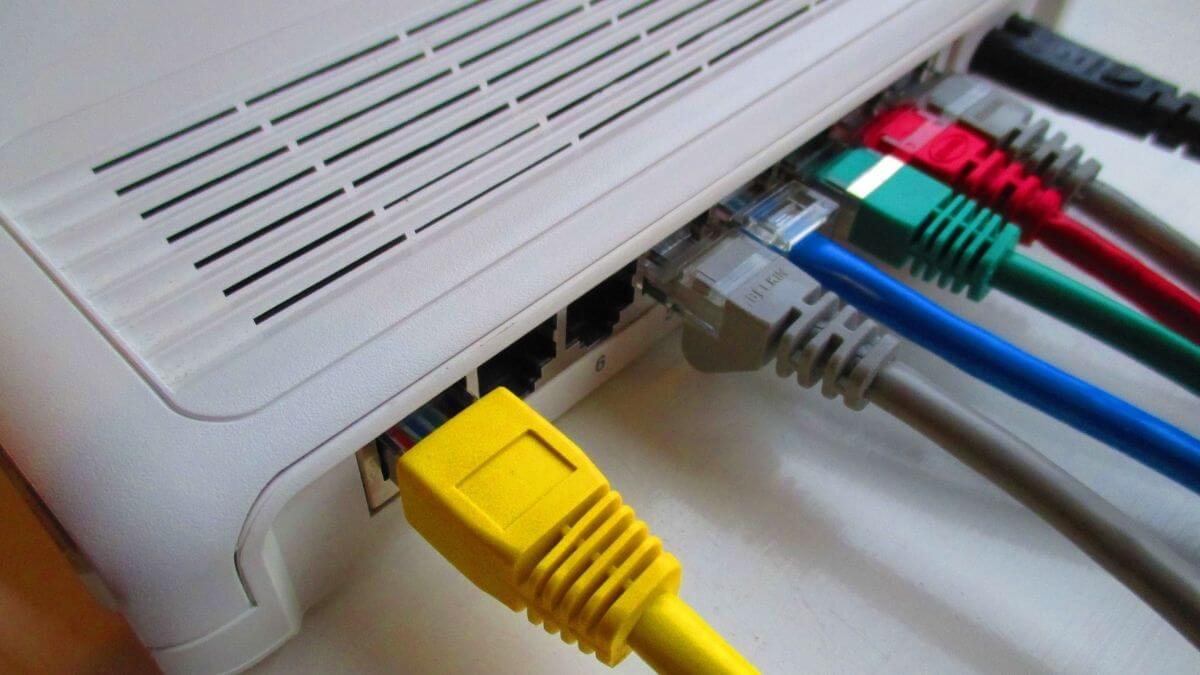
Tal y como se ha descubierto recientemente, un grave fallo de seguridad ha puesto entre la espada y la pared a varios routers de Movistar y Orange, además de otros operadores.
Se trata de un problema bastante serio porque un atacante que estuviera cerca de una red WiFi puede "entrar" en el router sin conocer siquiera la contraseña y sin tener que completar una conexión normal.
Para entender este problema, conviene explicar primero qué es el WPS. WPS es un sistema creado para hacer más fácil la conexión de nuevos dispositivos a una red. En lugar de estar metiendo a mano la contraseña en cada dispositivo, algunos routers permiten utilizar un botón físico para realizar ese emparejamiento.
Una vulnerabilidad muy peligrosa
En los routers afectados, Broadcom, un fabricante de componentes WiFi, incorporó una aplicación conocida como WPS Monitor, que se encarga de procesar parte de esas comunicaciones.
Cuando un mensaje es demasiado grande por esta vía de comunicación, puede dividirse en varios fragmentos y reconstruirse luego.
Hay un componente vulnerable de Broadcom que no es capaz de comprobar bien el tamaño total de los fragmentos que está reuniendo antes de copiarlos a una zona de memoria que es relativamente pequeña.
Eso desborda la capacidad de la memoria que tiene el router, y parte de esos datos terminan escribiéndose donde no deberían. Si el atacante es capaz de controlar esa información, puede hasta ejecutar código malicioso en el router.
Como comentábamos antes, el atacante no necesita conocer ninguna clave ni contraseña para realizar este procedimiento. Tampoco debe haber estado conectado previamente a la red.
Routers afectados
La lista que han hecho los investigadores de esta vulnerabilidad incluye varios routers de Movistar y Telefónica.
Uno de ellos es el Askey RTF3505VW, y hay varias versiones afectadas, al menos hasta la rama 203_n43.
También está el Comtrend VG8050. Otro modelo es el MitraStar GPT-2541GNAC, y se han identificado versiones vulnerables hasta al menos el firmware ES_g8.4_100VNJ0b78.
En el caso de Orange, se ha demostrado que son vulnerables el Askey TCG3000 y el Sagemcom Fast5656.
Otros fabricantes afectados son, entre otros, Askey, Comtrend, MitraStar, Cisco, Netgear, Nokia, Sagemcom, TP-Link, ZTE, Zyxel.
Entre los operadores afectados están O2, MásMóvil, Proximus, VOO, SFR, KPN y otros.
Una vulnerabilidad de hace muchos años
Quizá lo más preocupante de esta vulnerabilidad es que lleva unos 16 años circulando. Según la investigación, el código vulnerable estaba presente en el SDK de Broadcom al menos desde 2010.
La manera más sencilla de comprobar si uno de tus routers está afectado es revisar la etiqueta que hay normalmente en la parte de atrás o de debajo del dispositivo.
Si tu router es alguno de los que incluye la lista de los investigadores, sería conveniente que hablaras con la operadora para cambiar tu dispositivo por uno más actual. Si el router no es demasiado antiguo, también la operadora puede enviar una actualización remota para corregir esta vulnerabilidad.
Routers Fritz!Box: opinión, ventajas y desventajas
¿Desde cuándo no cambias de móvil?
- Ver Comentarios