
Alerta en Gmail: el malware Remus Stealer mantiene el control de tu bandeja de entrada tras cerrar sesión
Si sospechas que alguien ha entrado en tu Gmail, cambiar la contraseña es una de las primeras medidas para recuperar el control, pero parece que ha nacido una excepción.
Según informa Hudson Rock, los operadores de Remus Stealer aseguran que su malware permite seguir leyendo el correo incluso después de cambiar la contraseña y cerrar las sesiones abiertas.
Los investigadores han examinado esa oferta en la Dark Web y han sacado varias conclusiones al respecto.
Remus es un infostealer, que es un tipo de malware diseñado para robar información de un dispositivo infectado. Se encargan de buscar contraseñas guardadas y datos de sesión del navegador y otros programas.
¿Ha nacido un malware más avanzado?
Una sesión es muy cómoda porque permite que una web recuerde que ya has iniciado sesión y te deje seguir usándola sin pedirte la contraseña cada vez que la abras, pero si un infostealer entra en tu equipo, también le está dando la puerta abierta a este malware.
En su versión 1.3.9, Remus Stealer anuncia un visor de Gmail integrado en el panel, donde los operadores pueden consultar los datos de los equipos infectados.
En las capturas que han analizado los investigadores aparecen remitentes, asuntos, fechas y un buscador.
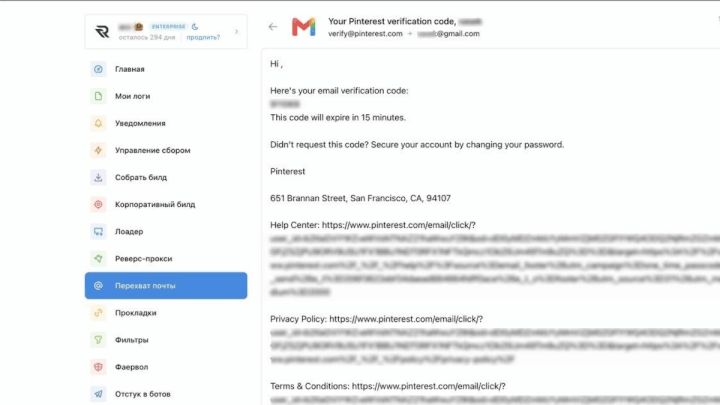 Supuesta captura de Remus que fue analizada por los investigadores
Los delincuentes no suelen interesarse por las conversaciones privadas de las víctimas, sino que buscan correos con códigos de verificación y enlaces para restablecer contraseñas y así acceder a otros servicios que sí les interesan, donde hay más información sensible o incluso dinero.
El creador del virus ha hablado
Hudson Rock llegó a hablar con el desarrollador y con una persona que había respaldado públicamente la función y afirmaba haberla usado.
El desarrollador del malware dijo que el programa interactúa con la memoria del navegador y, una vez hecho, termina su ejecución. Por su parte, el supuesto cliente aseguró que pudo seguir consultando el correo después de cerrar el navegador y reiniciar la sesión. También afirmó que el acceso continuó tras cambiar la contraseña.
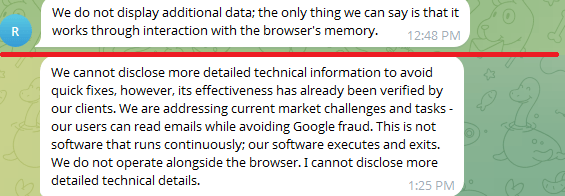
Conversación del creador de Remus con los investigadores
Una hipótesis de los investigadores es que el malware aprovecha una sesión de Google que ya estaba abierta en el dispositivo infectado. Eso explicaría por qué el acceso podría durar más que la ejecución del programa.
Sigue siendo una incógnita qué pasa cuando Google invalida los permisos que lo hacían posible, ya que Google Workspace indica que un cambio de contraseña normalmente invalida los tokens OAuth, que son las credenciales que permiten a una aplicación acceder al buzón con los permisos que le haya concedido el usuario.
Nuestra recomendación
Mientras se confirma si este malware realmente realiza lo que promete, lo que sí podemos recomendarte es que, si sospechas que tu ordenador ha sido infectado, lo desconectes de Internet y utilices otro dispositivo de confianza para proteger tu cuenta.
Cambia la contraseña de Google y entra en la sección Seguridad e inicio de sesión para revisar la actividad reciente y cerrar las sesiones que no reconozcas.
Comprueba también qué aplicaciones de terceros tienen acceso y verifica que el teléfono y la dirección de correo de recuperación siguen siendo los tuyos.
Después, también es útil que revises la configuración de Gmail, concretamente la sección Reenvío y correo POP/IMAP, ya que los cibercriminales podrían haber creado una regla de reenvío para mandar copias de tus correos a otra dirección. Si hay alguna regla o acceso que no reconozcas, elimínala.
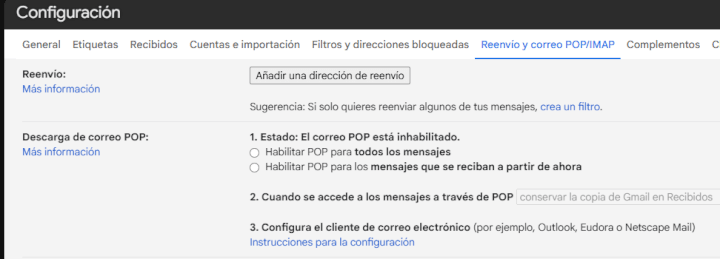
Por último, analiza el ordenador con tu antivirus de confianza y elimina el malware antes de volver a iniciar sesión desde ese equipo.
Si quieres quedarte totalmente seguro, te recomendamos que formatees el equipo por completo para así comenzar de cero.
¿Apagar el móvil durante 5 minutos protege de los virus informáticos?
¿Desde cuándo no cambias de móvil?
- Ver Comentarios